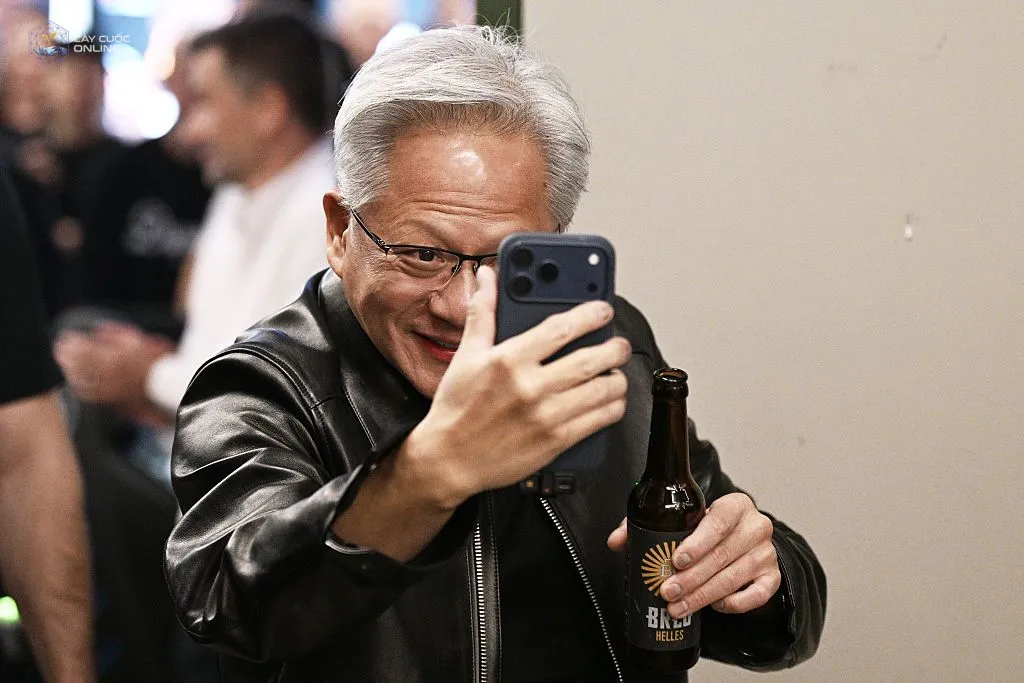
Nghi vấn đặt ra về đội an ninh Nvidia sau khi CEO Jensen Huang từ chức vì bê bối tình ái, gồm cả giám đốc Megaspeed – công ty bị điều tra tuồn chip sang Trung Quốc.
Phân tích Bối cảnh Rối loạn Lãnh đạo và An ninh tại Nvidia
Sự kiện Từ chức của CEO Jensen Huang và Hệ quả
Sự kiện CEO Jensen Huang của Nvidia từ chức đã gây chấn động không chỉ vì vị thế của ông trong ngành công nghệ mà còn vì những lý do đằng sau. Việc từ chức xuất phát từ các mối quan hệ ngoài luồng, trong đó đáng chú ý nhất là với một giám đốc điều hành tại Megaspeed, một công ty trung tâm dữ liệu Singapore bị điều tra vì nghi ngờ tuồn chip Nvidia sang Trung Quốc. Sự kiện này không chỉ đặt ra câu hỏi về đạo đức lãnh đạo mà còn về an ninh doanh nghiệp và quốc gia. Một CEO của tập đoàn công nghệ hàng đầu thế giới có mối quan hệ cá nhân với một cá nhân từ công ty đang bị điều tra liên bang về các hoạt động có thể vi phạm lệnh cấm vận là một rủi ro nghiêm trọng. Nó làm xói mòn lòng tin của nhà đầu tư, đối tác và công chúng vào sự liêm chính và quản trị của Nvidia, đồng thời mở ra cánh cửa cho các cuộc điều tra sâu rộng hơn từ phía chính phủ.
Sự Thay đổi Vị trí Giám đốc An ninh (CSO) và Những Câu hỏi Đặt Ra
Trước khi CEO Huang từ chức, Giám đốc An ninh (CSO) lâu năm của Nvidia, David Reber, đã rời công ty vào tháng 8, chỉ hai tháng rưỡi trước sự kiện của CEO. Lý do công bố là sức khỏe (Parkinson’s trẻ tuổi), một lý do cá nhân hợp lý. Tuy nhiên, thời điểm rời đi này không thể không làm dấy lên những câu hỏi. Liệu đội ngũ an ninh, đứng đầu là Reber, có biết về các mối quan hệ của CEO hay về cuộc điều tra của chính phủ liên quan đến Megaspeed? Nếu có, liệu họ đã hành động như thế nào, và nếu không, tại sao lại không? Người thay thế Reber là Saša Zdjelar, với kinh nghiệm từ ExxonMobil, Salesforce và ReversingLabs. Mặc dù kinh nghiệm của Zdjelar rất ấn tượng trong lĩnh vực IT và an ninh mạng, việc ông không trả lời các câu hỏi về quá trình chuyển giao và những gì đội an ninh biết càng khiến những nghi vấn này trở nên sâu sắc hơn. Sự im lặng này có thể chỉ ra một lỗ hổng trong giao tiếp nội bộ hoặc sự nhạy cảm của thông tin liên quan.
Vai trò và Trách nhiệm của Đội ngũ An ninh trong Các Vấn đề Nội bộ và Ngoại vi
Giới hạn Truyền thống và Thực tế Mở rộng của An ninh Doanh nghiệp
Theo truyền thống, các mối quan hệ cá nhân của CEO với nhân viên thường được xử lý bởi phòng Nhân sự (HR), bộ phận Pháp lý và Hội đồng quản trị. Vai trò của đội an ninh thường tập trung vào an ninh mạng, bảo vệ tài sản vật chất và thông tin kỹ thuật. Tuy nhiên, trường hợp của Nvidia cho thấy một thực tế mở rộng và phức tạp hơn rất nhiều. Khi mối quan hệ cá nhân vượt ra ngoài phạm vi văn phòng và liên quan đến các đối tác kinh doanh đang bị điều tra về an ninh quốc gia, ranh giới giữa vấn đề cá nhân và an ninh doanh nghiệp trở nên mờ nhạt. Đội ngũ an ninh hiện đại cần phải có khả năng nhận diện và đánh giá các rủi ro không chỉ từ các mối đe dọa kỹ thuật số mà còn từ các yếu tố con người, địa chính trị và các mối quan hệ cá nhân có thể tạo ra điểm yếu cho công ty. Đây là một sự chuyển dịch quan trọng trong định nghĩa về “an ninh doanh nghiệp.”
Mối Liên hệ giữa Vấn đề Megaspeed và An ninh Quốc gia/Doanh nghiệp
Mối quan hệ giữa CEO Jensen Huang và một giám đốc điều hành tại Megaspeed không chỉ là một vụ ngoại tình đơn thuần. Megaspeed đang nằm trong diện điều tra liên bang vì nghi ngờ tuồn chip Nvidia sang Trung Quốc, một hành vi có thể vi phạm các lệnh cấm vận và gây ảnh hưởng nghiêm trọng đến an ninh quốc gia Mỹ. Do đó, mối quan hệ này ngay lập tức trở thành một vấn đề an ninh doanh nghiệp cực kỳ nhạy cảm. Nó không chỉ đe dọa uy tín và tài chính của Nvidia mà còn có thể đặt công ty vào tầm ngắm của các cơ quan chính phủ. Đội ngũ an ninh của Nvidia lẽ ra phải có một cơ chế để theo dõi các đối tác kinh doanh đang bị điều tra, đặc biệt khi lãnh đạo cấp cao có liên hệ cá nhân với các đối tác đó. Sự thiếu sót trong việc nhận diện hoặc xử lý rủi ro này cho thấy một lỗ hổng nghiêm trọng trong khung quản trị rủi ro tổng thể của công ty.
Tác động của Các Mối Quan hệ Cá nhân đến An ninh Doanh nghiệp và Rủi ro Tình báo
Mối Quan hệ Ngoại Luồng như Đòn bẩy Tình báo
Các chuyên gia an ninh khẳng định rằng bất kỳ mối quan hệ ngoài luồng nào, kể cả trong văn phòng, đều có thể cung cấp đòn bẩy cho các cơ quan tình báo nước ngoài. Một giám đốc điều hành muốn giữ kín mối quan hệ đó có thể trở thành mục tiêu dễ bị lợi dụng, tống tiền để đổi lấy thông tin nhạy cảm. Trong trường hợp của CEO Jensen Huang, mối quan hệ với một giám đốc điều hành từ Megaspeed – một công ty đang bị điều tra vì các hoạt động có thể liên quan đến chuyển giao công nghệ nhạy cảm cho đối thủ tiềm năng của Mỹ – làm tăng đáng kể mức độ rủi ro. Thông tin về chip, công nghệ, chiến lược kinh doanh của Nvidia là vô giá đối với các quốc gia khác. Các cơ quan tình báo có thể khai thác sự yếu kém cá nhân này để thu thập thông tin tình báo, gây tổn hại không chỉ cho Nvidia mà còn cho lợi ích an ninh quốc gia rộng lớn hơn.
Thách thức trong việc Nhận diện và Xử lý Rủi ro Tình báo Phi Kỹ thuật
Nicholas Eftimiades, một cựu sĩ quan tình báo cấp cao, nhấn mạnh rằng các dịch vụ tình báo thường thu thập thông tin thông qua “các cuộc trò chuyện hàng ngày” chứ không phải qua các cuộc tấn công mạng phức tạp. Điều này đặt ra một thách thức đặc biệt cho các đội an ninh doanh nghiệp, vốn thường tập trung vào các mối đe dọa kỹ thuật số. Việc nhận diện các hoạt động thu thập tình báo thông qua các mối quan hệ cá nhân, các cuộc trò chuyện bình thường, hoặc sự xây dựng lòng tin kéo dài là cực kỳ khó khăn. Nó đòi hỏi một cách tiếp cận khác, vượt ra ngoài các công cụ an ninh mạng truyền thống, và yêu cầu các chuyên gia an ninh phải được đào tạo để nhận diện các dấu hiệu tâm lý, xã hội và văn hóa của hoạt động tình báo con người (HUMINT). Sự phức tạp này giải thích tại sao các rủi ro như vậy thường bị bỏ qua cho đến khi chúng bùng phát thành một cuộc khủng hoảng công khai.
Thách thức trong Việc Phát hiện và Quản lý Rủi ro An ninh Phi Kỹ thuật
Khoảng cách Giữa Nhận Thức và Hành Động An Ninh
Rõ ràng, một số người trong nội bộ Nvidia đã biết về một phần của bức tranh. Cụ thể, luật sư cấp cao của Nvidia đã làm việc với chính phủ về cuộc điều tra Megaspeed hơn một năm trước. Điều này đặt ra câu hỏi về khoảng cách giữa nhận thức thông tin và hành động an ninh hiệu quả. Tại sao thông tin quan trọng như vậy, có liên quan đến một công ty bị nghi ngờ vi phạm an ninh quốc gia và có liên hệ với CEO, lại không được chuyển đến đội ngũ an ninh một cách kịp thời và được đánh giá như một rủi ro tiềm tàng đối với an ninh lãnh đạo và doanh nghiệp? Sự phân mảnh thông tin giữa các bộ phận pháp lý, nhân sự và an ninh có thể tạo ra điểm mù nguy hiểm. Một hệ thống quản lý rủi ro toàn diện cần đảm bảo rằng thông tin nhạy cảm từ mọi nguồn được tập hợp, phân tích chéo và được truyền đạt đến các bên liên quan để đưa ra các biện pháp phòng ngừa cần thiết.
Kiến nghị và Bài học cho An ninh Doanh nghiệp Hiện Đại
Trường hợp của Nvidia là một bài học đắt giá cho an ninh doanh nghiệp hiện đại. Đầu tiên, cần phải mở rộng phạm vi trách nhiệm của CSO và đội ngũ an ninh để bao gồm việc nhận diện và quản lý các rủi ro tình báo con người và phi kỹ thuật, không chỉ giới hạn ở an ninh mạng. Thứ hai, các chuyên gia an ninh cần được đào tạo chuyên sâu về cách nhận diện các dấu hiệu của hoạt động tình báo, đặc biệt trong các mối quan hệ cá nhân của lãnh đạo cấp cao và tương tác với các đối tác bên ngoài. Thứ ba, phải thiết lập các kênh giao tiếp và đánh giá rủi ro liên bộ phận mạnh mẽ hơn giữa HR, pháp lý, hội đồng quản trị và đội an ninh để đảm bảo thông tin nhạy cảm không bị bỏ sót. Cuối cùng, các công ty cần thực hiện kiểm tra lý lịch và đánh giá rủi ro định kỳ không chỉ đối với nhân viên mà còn đối với các đối tác kinh doanh quan trọng, đặc biệt là những đối tác có liên quan đến các vấn đề pháp lý hoặc địa chính trị nhạy cảm, nhằm bảo vệ tài sản trí tuệ, uy tín và sự an toàn của doanh nghiệp khỏi các mối đe dọa đa chiều.